

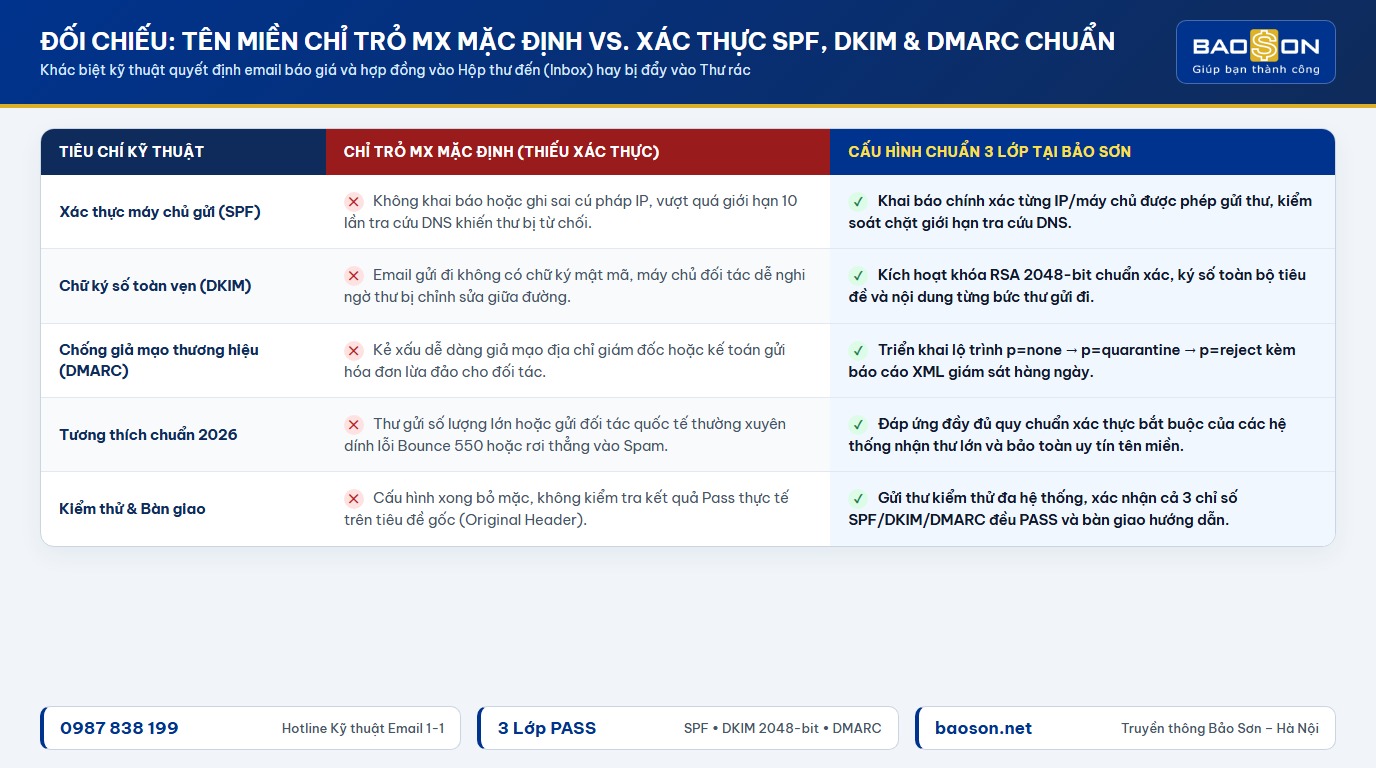
550 5.7.26. Căn nguyên của 90% các ca này đều nằm ở việc tên miền mới chỉ trỏ bản ghi MX để nhận thư, mà bỏ quên bước cấu hình bản ghi SPF, DKIM và DMARC trên hệ thống DNS.
Trước đây, chỉ cần tạo tài khoản hộp thư rồi trỏ bản ghi MX là nhân viên kinh doanh có thể gửi nhận email bình thường. Nhưng vài năm trở lại đây, câu chuyện đã hoàn toàn khác.
Từ khi Google, Yahoo và Microsoft đồng loạt siết chặt hàng rào chống thư rác và lừa đảo giả mạo doanh nghiệp, bất kỳ tên miền nào thiếu chữ ký xác thực hợp lệ đều bị đánh dấu là “người gửi chưa định danh”. Bài viết này tổng hợp đúng quy trình kiểm tra và thiết lập bộ 3 bản ghi xác thực mà đội ngũ kỹ thuật của Truyền thông Bảo Sơn đang triển khai trực tiếp cho các doanh nghiệp SME và B2B tại Việt Nam.
Bốn sự cố khiến email công ty rơi vào Spam dù đã mua tên miền riêng
Khi tiếp nhận xử lý sự cố cho các công ty xuất nhập khẩu, đơn vị sản xuất vật tư công nghiệp hay phòng khám tư nhân tại Hà Nội, đội ngũ kỹ thuật của Bảo Sơn thường bắt gặp đúng bốn tình huống lặp đi lặp lại sau đây:
Thiếu Khai Báo
Bỏ trống hoàn toàn SPF, DKIM hoặc DMARC
Đơn vị thiết kế web hoặc quản trị viên cũ chỉ trỏ bản ghi MX khi bàn giao tên miền. Hệ thống nhận thư của khách hàng không biết máy chủ nào được phép thay mặt công ty bạn gửi thư, nên mặc định đẩy thẳng báo giá vào thư mục Spam.
Trùng Bản Ghi
Khai báo hai dòng TXT SPF trên cùng tên miền
Nhiều doanh nghiệp dùng email công ty kết hợp thêm phần mềm gửi hóa đơn hoặc công cụ gửi bản tin, thế là nhân viên IT tạo luôn một dòng v=spf1... thứ hai trên DNS. Theo tiêu chuẩn kỹ thuật, tồn tại từ hai bản ghi SPF trở lên sẽ làm cả hai mất hiệu lực ngay lập tức.
Vượt Ngưỡng Tra Cứu
Bản ghi SPF vượt quá 10 lần truy vấn DNS
Mỗi lệnh include: trong bản ghi SPF lại kéo theo nhiều lớp địa chỉ IP lồng nhau bên trong. Khi tổng số lần tra cứu vượt mốc 10 lần, máy chủ người nhận báo lỗi PermError và từ chối xác thực bức thư dù cú pháp nhìn qua tưởng chừng đúng.
Giả Mạo Nội Bộ
Bị kẻ gian mạo danh gửi hóa đơn lừa đảo
Khi tên miền chưa bật chính sách DMARC hoặc mới để chế độ theo dõi lỏng lẻo, đối tượng xấu có thể dựng máy chủ giả mạo địa chỉ kế toán gửi thông báo đổi số tài khoản thanh toán cho đối tác của bạn mà hệ thống nhận không hề cảnh báo.
Hiểu đúng vai trò của SPF, DKIM và DMARC trong thực tế vận hành
Nếu giải thích theo ngôn ngữ kinh doanh dễ hình dung nhất, việc gửi một bức email báo giá cho đối tác giống như gửi một bộ hồ sơ mật có đóng dấu công ty. Để phòng văn thư của đối tác mở cửa nhận hồ sơ và đặt lên bàn giám đốc, tên miền của anh chị cần đủ ba lớp giấy thông hành dưới đây:
Bản ghi SPF: Danh sách máy chủ được công ty cấp phép gửi thư
SPF (Sender Policy Framework) là một bản ghi văn bản TXT đặt trên DNS tên miền, liệt kê chính xác những địa chỉ IP hoặc máy chủ dịch vụ nào được phép gửi thư mang đuôi @tencongty.vn. Ví dụ, nếu anh chị đang sử dụng email doanh nghiệp Google Workspace kèm thêm phần mềm kế toán xuất hóa đơn điện tử, cả hai nguồn gửi này phải được gộp gọn vào đúng một dòng SPF chuẩn.
Bản ghi DKIM: Con dấu giáp lai chống sửa đổi nội dung thư
DKIM (DomainKeys Identified Mail) gắn vào mỗi email gửi đi một chữ ký mật mã sinh ra từ khóa bí mật trên máy chủ gửi. Máy chủ bên nhận sẽ đối chiếu chữ ký đó với khóa công khai (Public Key) mà anh chị công bố trên DNS. Chỉ cần nội dung báo giá, số tài khoản ngân hàng hoặc tệp đính kèm bị ai đó can thiệp trên đường truyền, chữ ký lập tức mất khớp và bức thư bị chặn đứng.
Bản ghi DMARC: Quy tắc xử lý khi phát hiện thư mạo danh
Có SPF và DKIM rồi nhưng nếu thiếu DMARC, máy chủ người nhận vẫn lúng túng không biết nên xử lý thế nào khi gặp một bức thư mạo danh thương hiệu của bạn. DMARC đóng vai trò người gác cổng ra lệnh dứt khoát: nếu bức thư vừa không khớp tên miền gửi thật vừa trượt kiểm tra xác thực, hãy chỉ theo dõi (none), đẩy thẳng vào thư rác (quarantine), hoặc từ chối thẳng tay ngay tại cổng (reject) và gửi báo cáo về hộp thư quản trị.
Quy trình năm bước cấu hình bản ghi SPF, DKIM & DMARC chuẩn xác
Dù doanh nghiệp đang vận hành trên nền tảng Microsoft 365, Google Workspace hay hệ thống Email Hosting doanh nghiệp chạy trực tiếp trên máy chủ riêng, quy trình thiết lập chuẩn xác luôn phải đi theo tuần tự năm bước dưới đây để tránh gián đoạn luồng gửi nhận thư hàng ngày.
| Giai đoạn | Hạng mục cấu hình trên DNS | Tiêu chuẩn kiểm soát của Bảo Sơn |
|---|---|---|
| Bước một | Kiểm kê toàn bộ nguồn gửi thư đang dùng đuôi tên miền công ty | Liệt kê đủ hộp thư nhân viên, form liên hệ trên website, phần mềm hóa đơn điện tử và công cụ chăm sóc khách hàng |
| Bước hai | Gộp và xuất bản đúng một bản ghi TXT SPF tại gốc tên miền (@) |
Sử dụng cú pháp gọn nhẹ, giữ tổng số lần tra cứu DNS dưới 10 và kết thúc bằng ~all trong giai đoạn rà soát |
| Bước ba | Sinh khóa DKIM chuẩn 2048-bit trong trang quản trị mail và trỏ bản ghi DNS | Đặt đúng tên selector (ví dụ google._domainkey hoặc default._domainkey), xác nhận nút Kích hoạt đã bật xanh |
| Bước bốn | Tạo bản ghi TXT tại _dmarc bắt đầu bằng chính sách p=none |
Thu thập báo cáo XML trong 7–14 ngày để chắc chắn không bỏ sót máy chủ gửi hợp lệ trước khi nâng lên p=quarantine hoặc p=reject |
| Bước năm | Kiểm thử thực tế trên tiêu đề gốc và đồng bộ bản ghi PTR (Reverse DNS) | Gửi thử thư sang hộp thư cá nhân, soi mục Original Message để xác nhận cả ba chỉ số SPF, DKIM và DMARC đều đạt trạng thái PASS |
Để anh chị dễ hình dung cấu trúc thực tế khi mở bảng quản trị DNS tên miền, dưới đây là bộ mẫu bản ghi chuẩn cho một doanh nghiệp dùng Google Workspace kết hợp gửi thông báo từ máy chủ web riêng:
v=spf1 ip4:103.166.184.37 include:_spf.google.com ~all
2. Bản ghi DKIM (Loại: TXT | Host: google._domainkey)
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA…
3. Bản ghi DMARC (Loại: TXT | Host: _dmarc)
v=DMARC1; p=quarantine; pct=100; rua=mailto:baocao-dmarc@tencongty.vn; sp=quarantine; aspf=r; adkim=r
Một chi tiết nhỏ nhưng rất hay bị bỏ sót: khi website công ty có form liên hệ gửi thông báo về email giám đốc qua hàm gửi thư mặc định của WordPress, máy chủ web cũng đang đóng vai trò người gửi mang tên miền của bạn. Nếu không khai báo địa chỉ IP của gói Hosting tốc độ cao vào dòng SPF ở trên hoặc chuyển form website sang gửi qua cổng SMTP xác thực, thư báo giá khách gửi từ web rất dễ tự rơi vào thùng rác của chính bạn.

Kỹ sư hệ thống Bảo Sơn hỗ trợ kiểm tra hạ tầng, chuyển toàn bộ dữ liệu Website/Email an toàn trong 30 phút không gián đoạn hoạt động.
Bốn lỗi ngớ ngẩn khiến cấu hình xong xuôi mà email vẫn bị trả về
Không ít anh chị tự tìm tài liệu trên mạng về dán từng dòng bản ghi vào DNS, kiểm tra công cụ trực tuyến thấy báo xanh hết nhưng sáng hôm sau gửi hợp đồng cho đối tác vẫn bị trả thư về. Dưới góc độ xử lý sự cố thực tế tại Bảo Sơn, đó thường là kết quả của bốn sai sót kỹ thuật rất khó nhận ra bằng mắt thường:
- Bật nút DMARC
p=rejectngay ngày đầu tiên: Khi chưa rà soát hết các phần mềm bên thứ ba (như phần mềm CRM, phần mềm xuất hóa đơn, form trên website) đang gửi thư thay mặt công ty, việc đặt ngayp=rejectkhiến toàn bộ hóa đơn điện tử gửi cho khách bị máy chủ đối tác xóa thẳng trước khi vào hộp thư. - Quên cắt chuỗi khóa DKIM 2048-bit trên bảng DNS cũ: Khóa 2048-bit dài khoảng 400 ký tự, vượt quá giới hạn 255 ký tự cho một chuỗi đơn của giao thức DNS truyền thống. Nhiều nhà cung cấp tên miền tại Việt Nam yêu cầu tách chuỗi khóa thành hai đoạn đặt trong dấu ngoặc kép, hoặc bỏ khoảng trắng thừa khi dán vào ô giá trị.
- Thiếu đồng bộ bản ghi Reverse DNS (PTR) cho máy chủ thư riêng: Nếu doanh nghiệp tự vận hành Email Hosting hoặc máy chủ VPS gửi thư mà chưa khai báo bản ghi phân giải ngược PTR khớp với tên máy chủ (Hostname) trong lời chào HELO/EHLO, các bộ lọc chống spam quốc tế sẽ trừ điểm tin cậy rất nặng.
- Sao chép nhầm ký tự
-allkhi chưa kiểm soát đủ luồng gửi: Ký tự-all(Hard Fail) ra lệnh từ chối tuyệt đối mọi IP ngoài danh sách, trong khi~all(Soft Fail) giúp đánh dấu nghi ngờ để DMARC xử lý nhịp nhàng hơn. Nếu có nhân viên đi công tác gửi thư qua máy chủ phụ chưa kịp bổ sung,-allsẽ chặn nhầm thư công việc quan trọng.
Cách tự kiểm tra nhanh độ sạch của email công ty trong ba phút
Sau khi hoàn tất cấu hình trên trang quản lý DNS và chờ khoảng 15–30 phút để bản ghi cập nhật, anh chị không cần đoán mò mà có thể tự kiểm tra ngay bằng ba bước đơn giản dưới đây. Nếu doanh nghiệp đang có kế hoạch chuyển đổi hệ thống email sang nền tảng mới, bước nghiệm thu này lại càng bắt buộc phải làm trước khi bàn giao cho nhân sự sử dụng.
- Gửi một email có tệp đính kèm PDF thực tế tới một hộp thư Gmail cá nhân: Đừng chỉ gửi một dòng chữ trống “test” vì bộ lọc thư rác chấm điểm khác hẳn giữa thư trống và thư chứa chữ ký nhân viên, đường dẫn website cùng tệp đính kèm báo giá.
- Mở mục “Hiển thị thư gốc” (Show Original) trong giao diện nhận thư: Quan sát bảng tóm tắt ở trên cùng. Cả ba dòng
SPF,DKIMvàDMARCbắt buộc phải hiện chữPASSkèm đúng tên miền công ty của bạn. Nếu bất kỳ dòng nào báoFAILhoặcSOFTFAIL, hãy dừng gửi hàng loạt để kiểm tra lại ngay. - Kiểm tra điểm danh tiếng IP và tên miền trên công cụ tra cứu danh sách đen: Đảm bảo địa chỉ IP máy chủ gửi thư không nằm trong các danh sách cảnh báo quốc tế (như Spamhaus hoặc Barracuda). Nếu phát hiện IP bị dính bẩn từ trước, anh chị cần liên hệ đơn vị cung cấp dịch vụ email đổi sang dải IP sạch hoặc định tuyến thư qua cổng SMTP trung gian uy tín.
Giải đáp thắc mắc thường gặp về cấu hình SPF, DKIM và DMARC
v=spf1... hiện có trên DNS, chèn thêm cụm include:ten-mien-nha-cung-cap hoặc dải ip4: của phần mềm hóa đơn vào ngay trước cụm ~all. Nếu tổng số lượng máy chủ gửi vượt quá 10 lần tra cứu DNS, nên tách luồng gửi hóa đơn sang một tên miền phụ riêng (ví dụ @thongbao.tencongty.vn).p=none trong 1 đến 2 tuần đầu để đọc báo cáo XML xem có phần mềm nội bộ nào bị cấu hình sót không. Sau khi xác nhận toàn bộ luồng gửi hợp lệ đều đạt PASS, mới nâng lên p=quarantine (cách ly thư lạ vào thư rác) và cuối cùng khóa chặt ở mức p=reject để chặn đứng 100% thư giả mạo thương hiệu.