





一大早,当我打开电脑查看工作时,很多企业主都惊讶地发现自己的网站无法访问。相反,谷歌浏览器出现红屏警告: “前面的网站包含恶意软件”。或者更糟糕的是,客户发短信说,当他们点击该公司网站上的产品链接时,他们会自动重定向到不熟悉的足球博彩、在线赌博或日本网站。
紧接着,一系列问题同时出现:账户 谷歌广告 每天花费数百万盾的网站突然被暂停,原因是“恶意软件或受损网站”。企业努力打造的所有Google排名关键词 河内网站SEO服务 过去一年,所有排名在短短48小时内全部下降。这就是技术团队面临的紧急情况 宝山传媒 (Bao Son Media) 定期为河内乃至全国中小企业接收和处理。
您的网站受到恶意软件攻击的四个迹象
如今,网站上的恶意代码(尤其是 WordPress 源代码)不再以更改整个主页界面来炫耀成就之类的愚蠢方式出现。相比之下,现代黑客的操作极其复杂和谨慎。他们的目标是默默地寄生在您的系统中,以尽可能长时间地非法赚钱。
以下是企业需要特别注意的四个最明显的迹象,以便及时联系技术救援:
高危险
当用户通过手机或 Google 搜索结果访问时,网站会自动跳转到赌博、投注或成人内容网站。
谷歌处罚
Google 安全浏览会检测到恶意代码,并立即通过红色警告屏幕阻止用户。所有访问量都急剧下降。
搜索引擎优化垃圾邮件
黑客在数据库中插入数千篇垃圾邮件文章,以篡夺您域名的声誉,导致 Google 索引大量脏链接。
资源耗尽
网站加载速度非常慢,由于恶意脚本利用服务器挖掘虚拟货币或分发数以万计的垃圾邮件,托管包不断达到 100% CPU 阈值。
为什么自我治疗或雇用廉价工人经常导致再次感染?
事实上,遇到问题时,很多管理员的第一反应是上网查找如何删除恶意代码的说明或快速安装免费的源代码扫描插件。然后,当他们看到某个文件被插件标记为红色时,他们会单击以删除该文件。还有一些人在社交网络上以数十万盾的价格雇用学生或流动服务。
2 至 3 天后通常会看到什么结果?网站再次重定向,红色警告再次出现,甚至比之前更严重。这是为什么?
因为网站恶意软件永远不会单独存在于一个文件中。成功渗透后,黑客总会在不同地点植入至少3到5个秘密“后门”:
- 将可执行代码植入数据库: 恶意代码直接将base64编码脚本插入表中
wp_options(在学校active_plugins或者siteurl)和表wp_posts。即使删除所有源代码文件,数据库仍会自动重新激活恶意代码。 - 创建自动任务(Cronjob): 黑客定期在服务器上创建 cronjobs 或干扰文件
wp-cron.php。每天晚上12:00整,该任务会自动从国外控制服务器下载恶意shell文件并覆盖上传文件夹。 - 系统目录下的精致伪装: 恶意文件的命名通常与原始 WordPress 文件完全相同,例如
wp-vcd.php,class-wp-cache.php或潜伏在里面wp-includes/css/,使得传统的自动扫描工具很容易错过。 - 原来的洞还没有被封住: 黑客入侵的网关(通常是过时的插件、盗版破解主题或密码泄露的管理员帐户)保持完好。黑客可以随时回来。
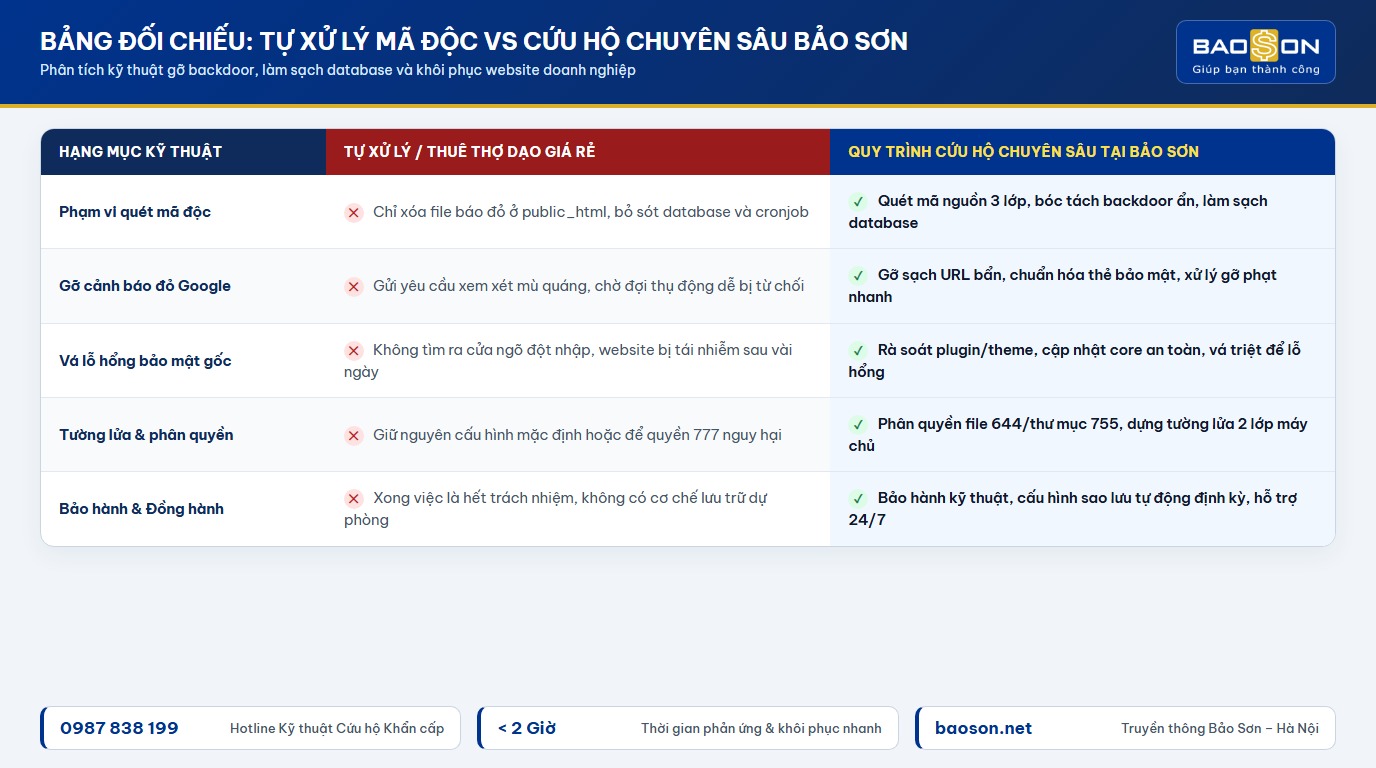
宝山 (Bao Son) 深入的五步恶意软件感染网站救援流程
为了彻底解决问题并确保网站不再被感染,工程师团队 宝山传媒 (Bao Son Media) 采用严格的5步深度处理流程,对每一行源代码进行自动审核和人工检查相结合:
第一步:按原样备份并隔离
在执行任何编辑操作之前,工程师宝山 (Bao Son) 总是会创建当前源代码和数据库的完整备份(快照备份)。这确保了客户数据的安全。随后,该网站立即切换至安全维护模式,以防止恶意代码进一步传播。
第二步:后门提取和整个源代码的深度扫描
使用专门的工具将校验和与官方 WordPress 存储库进行比较,以替换所有损坏的核心文件。工程师直接扫描每个敏感文件夹(wp-content/uploads, wp-includes),删除整个可执行文件 .php 非法并利用危险的 eval 和 base64 命令行。
第三步:清理数据库并删除肮脏的 SEO 垃圾链接
检查数据库中的所有表,特别是用户表(删除黑客创建的假管理员帐户)。删除数千篇秘密插入的日文和中文垃圾邮件文章,并清理感染重定向代码的自定义数据字段。
第四步:修补根安全漏洞并构建防护防火墙
准确识别黑客用来侵入、更新或替换安全插件的安全漏洞。设置标准文件权限(文件为 644,文件夹为 755),阻止上传文件夹中的 PHP 文件执行权限,并构建针对暴力密码嗅探的防火墙。
第五步:呼吁删除 Google 警告和移交操作
网站完全清理后,宝山(Bao Son)准备一份技术解释,并向 Google Search Console 发送审核请求以删除红色警告。支持客户提交重新开放 Google Ads 帐户的请求并移交自动定期备份系统。
对于希望安心专注于业务而不必担心日常技术问题的企业,使用 网站维护和维修服务 定期是一种经济且高度安全的解决方案。您还可以组合相同的服务 全面的网站内容管理 既确保网站顺利运行,又每周定期发布新的 SEO 标准文章。

专家宝山(Bao Son)支持对UX/UI界面、安全性、页面加载速度进行一对一评估,并为企业发送最佳解决方案的报价。
帮助企业有效预防恶意软件的重要注意事项
预防总是比治疗更好、更划算。经过十多年直接为越南数百家企业提供技术支持,宝山(Bao Son)的专家总结了一些基本但高效的安全原则:
- 绝对不使用盗版主题和共享插件(空): 这是一种广泛流行的恶意软件感染源。超过 90% 在线“免费”共享的付费插件已被坏人预装,并带有后门,以便在需要时控制您的网站。
- 选择信誉良好的托管服务提供商: 基础设施 NVMe 托管服务 高品质功能可隔离账户之间的资源,完全防止同一服务器上网站之间的交叉感染。
- 定期更新 WordPress 版本和插件: 当开发人员发现漏洞时,他们会立即发布补丁。延迟更新数月将使您的网站成为自动漏洞扫描工具的“容易猎物”。
- 更改登录路径和两层安全 (2FA) 设置: 避免使用默认登录名
admin和简单的密码。将您的管理路径更改为单独的地址并启用两步电话身份验证。 - 配置自动数据备份到独立云端: 始终确保您至少有一个与包含网站的服务器完全分开存储的备份,以便您可以在任何最坏的情况下进行恢复。
如果您公司的网站刚刚重新设计或需要进行全面的结构升级,以确保良好的安全性并优化客户转化,您可以参考其他解决方案。 SEO标准网站设计 宝山(Bao Son)的现代化从一开始就奠定了坚实的基础。







