





早朝、仕事を確認するためにコンピューターを開いたときに、Web サイトにアクセスできないことを見てショックを受ける経営者は少なくありません。代わりに、Google Chrome の警告の赤い画面が表示されました。 「この先の Web サイトにはマルウェアが含まれています」。さらに悪いことに、顧客は、会社の Web サイト上の製品リンクをクリックすると、見慣れないサッカー賭博、オンライン ギャンブル、または日本の Web サイトに自動的にリダイレクトされるとテキスト メッセージで送信します。
その直後、アカウントに関する一連の問題が同時に発生しました。 Google 広告の広告 毎日何百万ドンも使っていたサービスが、「マルウェアまたはWebサイトの侵害」という理由で突然停止された。企業が懸命に作成した Google ランキングのすべてのキーワード ハノイのウェブサイトSEOサービス 過去 1 年間を通じて、すべてのランキングがわずか 48 時間で下落しました。それが技術チームが直面している緊急事態です バオソン・メディア (Bao Son Media) ハノイおよび全国の中小企業を定期的に受け入れ、処理します。
あなたの Web サイトがマルウェアによって攻撃されていることを示す 4 つの兆候
現在、Web サイト上の悪意のあるコード (特に WordPress のソース コード) は、成果を誇示するためにホームページのインターフェイス全体を変更するような愚かな方法で表示されることはなくなりました。対照的に、現代のハッカーは非常に洗練され、慎重に活動します。彼らの目標は、あなたのシステムに静かに寄生して、できるだけ長く違法にお金を稼ぐことです。
以下は、企業が技術的な救助に迅速に連絡するために特別な注意を払う必要がある 4 つの最も明白な兆候です。
危険性が高い
ユーザーが携帯電話や Google 検索結果からアクセスすると、ギャンブル、賭博、またはアダルト コンテンツの Web サイトに自動的にジャンプします。
Googleがペナルティを課す
Google セーフ ブラウジングは悪意のあるコードを検出し、赤い警告画面を表示してユーザーを即座にブロックします。すべての訪問者が大幅に減少しました。
SEOスパム
ハッカーはドメイン名の評判を奪うために何千ものスパム記事をデータベースに挿入し、Google に大量のダーティ リンクをインデックス化させます。
リソースが枯渇している
Web サイトの読み込みは非常に遅く、悪意のあるスクリプトがサーバーを利用して仮想通貨を採掘したり、数万件のスパムメールを配布したりするため、ホスティング パッケージは常に 100% CPU のしきい値に達します。
自己治療や安価な労働者の雇用が再感染につながることが多いのはなぜですか?
実際、問題が発生したとき、多くの管理者の最初の反応は、オンラインで悪意のあるコードを削除する方法を見つけるか、無料のソース コード スキャン プラグインをすぐにインストールする方法を見つけることです。次に、プラグインがファイルに危険フラグを立てているのを確認すると、クリックしてそのファイルを削除します。ソーシャルネットワーク上で数十万ドンで学生やフローティングサービスを雇う人もいます。
2 ~ 3 日後に見られる通常の結果は何ですか? Web サイトは再びリダイレクトされ、赤い警告が再び表示され、以前よりもさらに悪化しました。何故ですか?
Web サイトのマルウェアが 1 つのファイル内に単独で存在することは決してないからです。侵入に成功すると、ハッカーは常に少なくとも 3 ~ 5 つの秘密の「バックドア」をさまざまな場所に設置します。
- 実行可能コードをデータベースに埋め込みます。 悪意のあるコードは、base64 エンコード スクリプトをテーブルに直接挿入します。
wp_options(学校でactive_pluginsまたはsiteurl) とテーブルwp_posts。すべてのソース コード ファイルを削除した場合でも、データベースは依然として悪意のあるコードを自動的に再アクティブ化します。 - 自動タスク (Cronjob) を作成します。 ハッカーは定期的にサーバー上に cron ジョブを作成したり、ファイルに干渉したりします
wp-cron.php。このタスクは毎晩午後 12 時ちょうどに、海外の管理サーバーから悪意のあるシェル ファイルを自動的にダウンロードし、アップロード フォルダーを上書きします。 - システムディレクトリ内の洗練されたカモフラージュ: 悪意のあるファイルには、次のような元の WordPress ファイルとまったく同じ名前が付けられることがよくあります。
wp-vcd.php,class-wp-cache.phpあるいは中に潜んでいるwp-includes/css/そのため、従来の自動スキャン ツールでは見逃しやすくなります。 - 元の穴は塞がれていません。 ハッカーが侵入するゲートウェイ (通常は、古いプラグイン、海賊版のクラックされたテーマ、またはパスワードが漏洩した管理者アカウント) はそのまま残ります。ハッカーはいつでも戻ってくることができます。
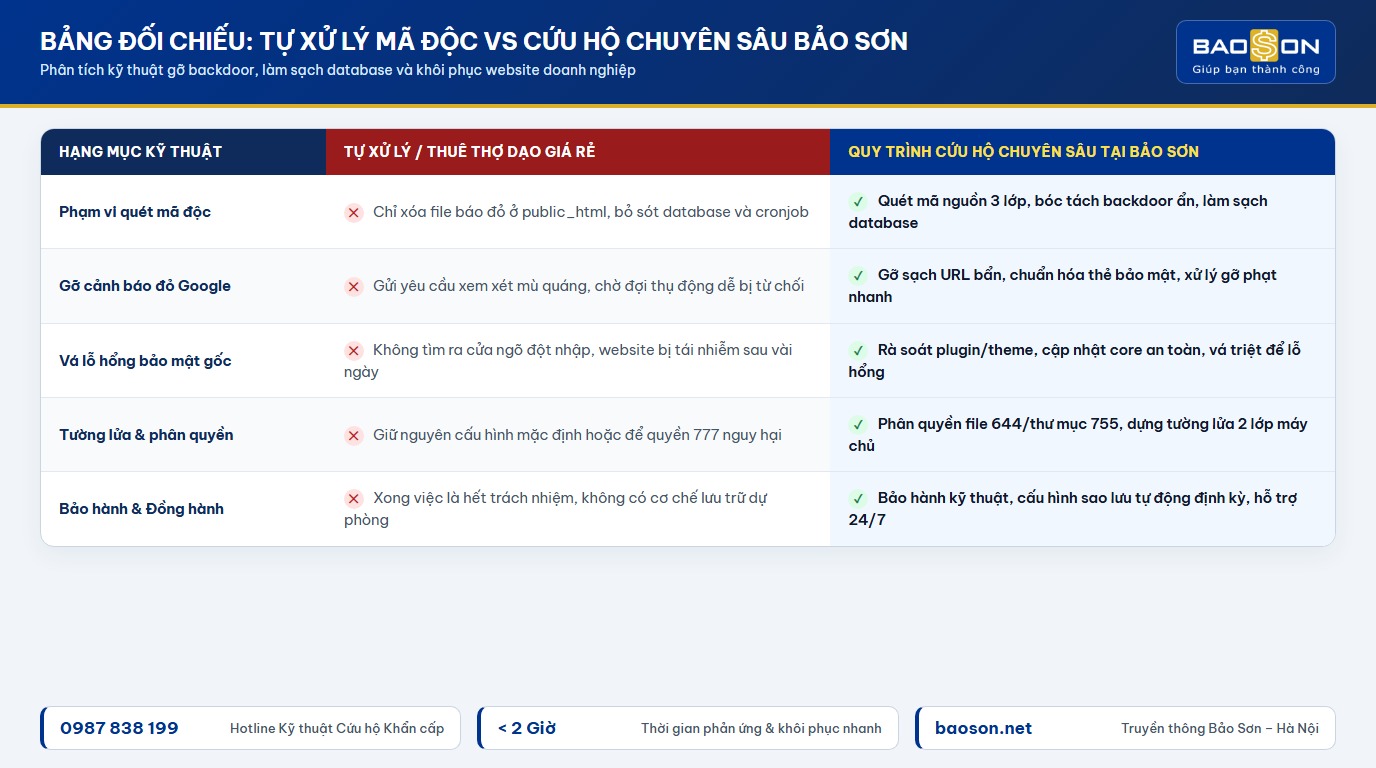
Baoson におけるマルウェアに感染した Web サイトの詳細な 5 段階の救済プロセス (Bao Son)
問題を完全に解決し、Web サイトが決して再感染しないようにするために、 バオソン・メディア (Bao Son Media) ソース コードの各行の自動レビューと手動検査を組み合わせた、厳格な 5 ステップの詳細な処理プロセスを適用します。
ステップ 1: 現状のままバックアップして隔離する
編集操作を実行する前に、エンジニアのバオソン (Bao Son) は常に現在のソース コードとデータベースの完全なバックアップ (スナップショット バックアップ) を作成します。これにより、顧客データの安全性が確保されます。その直後、悪意のあるコードがさらに拡散するのを防ぐために、Web サイトは安全なメンテナンス モードに切り替えられました。
ステップ 2: バックドア抽出とソース コード全体のディープ スキャン
専用ツールを使用してチェックサムを公式 WordPress リポジトリと比較し、破損したコア ファイルをすべて置き換えます。エンジニアは各機密フォルダーを直接スキャンします (wp-content/uploads, wp-includes)、実行可能ファイル全体を削除します .php 違法であり、危険な eval および Base64 コマンド ラインを悪用します。
ステップ 3: データベースをクリーンアップし、汚れた SEO スパム リンクを削除する
データベース内のすべてのテーブル、特にユーザー テーブルを確認します (ハッカーによって作成された偽の管理者アカウントを削除します)。密かに挿入された日本語と中国語の何千ものスパム記事を削除し、リダイレクト コードに感染したカスタム データ フィールドをクリーンアップします。
ステップ 4: ルート セキュリティの脆弱性にパッチを適用し、保護ファイアウォールを構築する
ハッカーが安全なプラグインへの侵入、更新、または置き換えのために悪用したセキュリティ ホールを正確に特定します。標準のファイル権限 (ファイルに 644、フォルダーに 755) を設定し、アップロード フォルダー内の PHP ファイルの実行権限をブロックし、ブルート フォース パスワード スニッフィングに対するファイアウォールを構築します。
ステップ 5: Google の警告と引き継ぎオペレーションの削除を求める異議申し立て
ウェブサイトが完全にクリーンになった後、Baoson (Bao Son) は技術的な説明を作成し、赤い警告を削除するために Google Search Console にレビュー リクエストを送信しました。お客様が Google 広告アカウントを再開し、自動定期バックアップ システムを引き継ぐリクエストを送信できるようサポートします。
日々の技術的な問題を心配することなく、安心してビジネスに集中したい企業向けに、 ウェブサイトの保守および修理サービス 定期的は経済的で安全性の高いソリューションです。同じサービスを組み合わせることもできます 包括的な Web サイトのコンテンツ管理 これは、Web サイトがスムーズに動作することと、SEO 標準の新しい記事を毎週定期的に掲載することの両方を保証するためです。

エキスパートのバオソン(Bao Son)は、UX/UI インターフェイス、セキュリティ、ページ読み込み速度などを 1 対 1 で評価し、企業に最適なソリューションの見積もりを送信します。
企業がマルウェアを効果的に防止するための重要な注意事項
予防は常に治療よりも優れており、費用対効果も高くなります。 10 年以上、ベトナムの何百もの企業に直接技術サポートを提供してきた後、バオソン (Bao Son) の専門家は、いくつかの基本的かつ非常に効果的なセキュリティ原則を要約しています。
- 海賊版のテーマと共有プラグイン (Null) は絶対に使用しないでください。 これはマルウェア感染源として広く知られています。オンラインで「無料」で共有されている有料プラグインの 90% 以上は、必要なときに Web サイトを制御するために、バックドアを備えた悪者によって事前にインストールされています。
- 信頼できるホスティング サービス プロバイダーを選択してください。 インフラストラクチャー NVMeホスティングサービス 高品質の機能は、アカウント間でリソースを分離し、同じサーバー上の Web サイト間の相互感染を完全に防止します。
- WordPress のバージョンとプラグインを定期的に更新します。 開発者は脆弱性を発見すると、すぐにパッチをリリースします。更新が何か月も遅れると、Web サイトが自動脆弱性スキャン ツールの「格好の餌食」になってしまいます。
- ログイン パスと 2 層セキュリティ (2FA) 設定を変更します。 デフォルトのログイン名の使用を避ける
adminそして簡単なパスワード。管理者パスを別のアドレスに変更し、2 段階の電話認証を有効にします。 - 独立したクラウドへの自動データ バックアップを構成します。 最悪のシナリオでも復元できるように、Web サイトを含むサーバーとは完全に別の場所にバックアップを少なくとも 1 つ保存してください。
会社の Web サイトが再設計されたばかりの場合、または優れたセキュリティの確保と顧客変換の最適化の両方のために包括的な構造のアップグレードが必要な場合は、追加のソリューションを参照できます。 SEO標準のウェブサイトデザイン モダンなバオソン(Bao Son)では、最初から強固な基礎を築きます。







