


550 5.7.26。これらのケースの 90% の根本原因は、新しいドメイン名がメールを受信するための MX レコードを指すだけで、その手順を忘れているという事実にあります。 SPF、DKIM、DMARC レコードの構成 DNS システム上で。
以前は、メールボックス アカウントを作成して MX レコードを指定するだけで、営業スタッフが通常どおり電子メールを送受信できました。しかし、ここ数年で、話は全く違ってきました。
Google、Yahoo、Microsoft はスパムおよびビジネスなりすまし詐欺対策を強化しているため、有効な認証署名がないドメイン名は「不明な送信者」としてマークされます。この記事では、正しいテスト プロセスを要約し、当社の技術チームが作成した 3 つの認証レコードのセットを設定します。 バオソン・メディア (Bao Son Media) は、ベトナムの中小企業および B2B ビジネスに直接導入されています。
独自のドメイン名を購入したにもかかわらず、企業メールがスパムに分類される 4 件の事件
ハノイの輸出入会社、産業資材メーカー、個人診療所の問題に対処する際、バオソン (Bao Son) の技術チームは、次の 4 つの状況に繰り返し遭遇します。
申告漏れ
SPF、DKIM、または DMARC は完全に空白のままにしておきます
Web デザイナーまたは古い管理者は、ドメイン名を引き継ぐときに MX レコードを指定します。顧客のメール受信システムは、どのサーバーが会社に代わってメールを送信する権限を持っているかを認識していないため、デフォルトでは見積もりをスパム フォルダーに直接プッシュします。
重複したレコード
同じドメイン名で 2 つの SPF TXT 行を宣言する
多くの企業は社内電子メールを請求書作成ソフトウェアやニュースレター送信ツールと組み合わせて使用しているため、IT スタッフは回線を作成します。 v=spf1... 2番目はDNSです。技術基準によれば、SPF レコードが 2 つ以上存在すると、両方とも即座に無効になります。
ルックアップしきい値を超えています
SPF レコードが 10 DNS クエリを超えています
すべてのコマンド include: SPF レコードには、内部に IP アドレスのネストされた層が多数あります。ルックアップの合計数が 10 回を超えると、受信側サーバーがエラーを報告します。 PermError そして、一見構文が正しいように見えたにもかかわらず、手紙の認証を拒否しました。
内部改ざん
なりすましによる不正請求書送付
ドメイン名が DMARC ポリシーを有効にしていない場合、または単に緩い追跡モードに設定されている場合、悪意のある者はサーバーを構築してアカウント アドレスを偽装し、受信側システムからの警告なしに支払いアカウント番号の変更通知をパートナーに送信する可能性があります。
実際の運用におけるSPF、DKIM、DMARCの役割を正しく理解する
最も簡単なビジネス言語で説明すると、パートナーに見積メールを送信することは、社印を押した一連の機密文書を送るようなものです。パートナーのオフィスを開いて書類を受け取ってディレクターの机に置くためには、ドメイン名に以下の 3 層の許可書が必要です。
SPF レコード: メール送信用に会社からライセンスを取得したサーバーのリスト
SPF (Sender Policy Framework) は、ドメイン DNS に配置される TXT テキスト レコードで、どの IP アドレスまたはサービス サーバーが拡張子付きのメールの送信を許可されているかを正確にリストします。 @tencongty.vn。たとえば、使用している場合 Google Workspace のビジネスメール 電子請求書発行用の追加の会計ソフトウェアを使用すると、これらの送信ソースの両方を 1 つの標準 SPF 行にマージする必要があります。
DKIM レコード: ハイブリッド シールによりメッセージ内容の変更を防止
DKIM (DomainKeys Identified Mail) は、送信サーバー上の秘密キーから生成された暗号署名を各送信電子メールに添付します。受信サーバーは、その署名を DNS で公開した公開キーと比較します。見積内容、銀行口座番号、または添付ファイルが送信回線上の誰かによって改ざんされる限り、署名は直ちに一致を失い、手紙はブロックされます。
DMARC レコード: なりすましメッセージが検出されたときに処理するルール
SPF と DKIM はありますが、DMARC がないと、受信者のサーバーはブランドになりすましたメッセージをどのように処理するかについてまだ混乱しています。 DMARC は、最終的な命令を発行するゲートキーパーとして機能します。メッセージが実際の送信ドメインと一致せず、認証チェックに失敗した場合は、次のようにします (none)、スパムに直接プッシュ (quarantine)、またはゲートで完全に拒否します(reject) を作成し、レポートを管理者メールボックスに送信します。
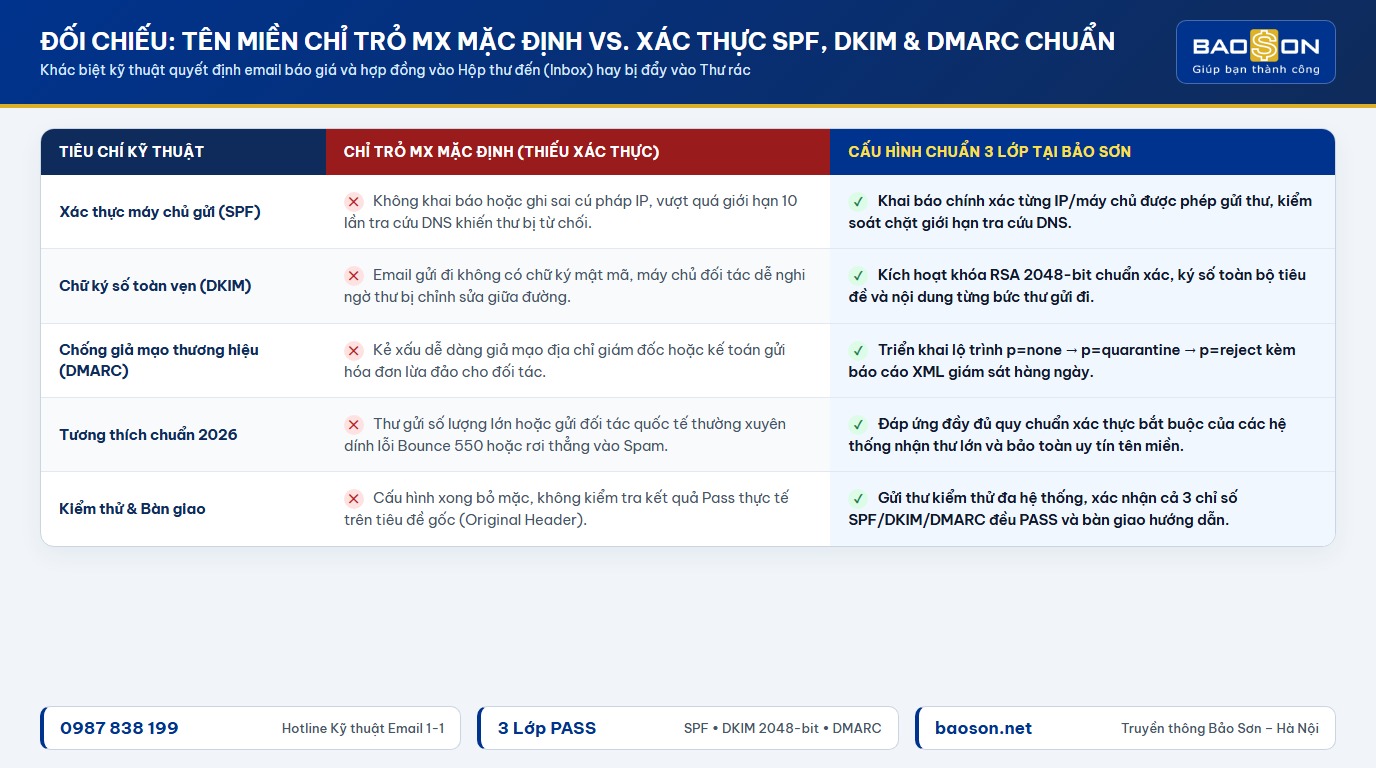
SPF、DKIM、DMARC レコードを正しく構成するための 5 つのステップのプロセス
ビジネスがプラットフォーム上で運営されているかどうか マイクロソフト 365、Google Workspace またはシステム ビジネスメールホスティング プライベート サーバー上で直接実行される正しいセットアップ プロセスは、毎日のメール フローの中断を避けるために、常に以下の 5 つの手順に従う必要があります。
| ステージ | DNS の設定カテゴリ | バオソン(Bao Son)の管理基準 |
|---|---|---|
| ステップ 1 | 会社のドメイン名拡張子を使用しているすべてのメール ソースのインベントリを作成する | すべての従業員のメールボックス、Web サイトの連絡フォーム、電子請求書ソフトウェア、カスタマー ケア ツールをリストします。 |
| ステップ 2 | ドメイン ルートに SPF TXT レコードを 1 つだけ含めて公開します (@) |
コンパクトな構文を使用し、DNS ルックアップの合計数を 10 未満に保ち、最後に次のようにします。 ~all 審査期間中 |
| ステップ 3 | メール管理ページで標準の 2048 ビット DKIM キーを生成し、DNS レコードをポイントします。 | セレクターに正しい名前を付けます (例: google._domainkey または default._domainkey)、「アクティブ化」ボタンが緑色になっていることを確認します。 |
| ステップ 4 | TXT レコードを作成する場所 _dmarc 政策から始める p=none |
アップグレード前に有効な送信サーバーを見逃さないように、7 ~ 14 日間 XML レポートを収集します。 p=quarantine または p=reject |
| ステップ5 | ルートヘッダーとPTR(リバースDNS)レコードの同期に関する実践的なテスト | テスト メッセージを個人メールボックスに送信し、[元のメッセージ] セクションをチェックして、SPF、DKIM、および DMARC の 3 つのインジケーターがすべてステータスを満たしていることを確認します。 PASS |
ドメイン DNS 管理パネルを開いたときに実際の構造を簡単に視覚化できるように、プライベート ウェブサーバーからの通知の送信と組み合わせて Google Workspace を使用するビジネス向けの標準レコード サンプル セットを以下に示します。
v=spf1 ip4:103.166.184.37 include:_spf.google.com ~all
2. DKIM レコード (タイプ: TXT | ホスト: google._domainkey)
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA…
3. DMARC レコード (タイプ: TXT | ホスト: _dmarc)
v=DMARC1; p=隔離; pct=100; rua=mailto:baocao-dmarc@tencongty.vn; sp=隔離; aspf=r;アドキム=r
小さいながらも見落とされがちな詳細です。会社の Web サイトに、WordPress のデフォルトのメール機能を介してディレクターの電子メールに通知を送信する問い合わせフォームがある場合、Web サーバーはドメイン名の送信者としても機能します。宣言しない場合は、パケットの IP アドレスを宣言します 高速ホスティング 上の SPF 行を入力するか、Web サイトのフォームを本物の SMTP ポート経由で送信するように切り替えると、Web から送信された顧客の見積書が簡単にゴミ箱に捨てられてしまう可能性があります。

システムエンジニアのバオソン (Bao Son) は、インフラストラクチャのテストをサポートし、運用を中断することなく、すべての Web サイト/メール データを 30 分で安全に転送します。
4 つの愚かなエラーにより構成は完了しましたが、電子メールは依然として返されました。
多くの人は、オンラインでドキュメントを見つけて DNS にレコードの各行を貼り付け、オンライン ツールを確認し、すべてのグリーン レポートを確認します。しかし、翌朝パートナーに契約書を送信しても、メールは依然として返送されます。 Baoson (Bao Son) での実際のトラブルシューティングの観点から見ると、多くの場合、肉眼では検出するのが難しい次の 4 つの技術的エラーが原因です。
- DMARCボタンをオンにする
p=reject初日: 会社に代わってメールを送信するすべてのサードパーティ ソフトウェア (CRM ソフトウェア、請求書発行ソフトウェア、Web サイト フォームなど) を確認していない場合は、すぐに注文してください。p=rejectそのため、顧客に送信されたすべての電子請求書は、メールボックスに届く前にパートナー サーバーによって直接削除されます。 - 古い DNS テーブルの 2048 ビット DKIM キー文字列を切り取るのを忘れていました。 2048 ビットのキーの長さは約 400 文字で、従来の DNS プロトコルの単一文字列の制限である 255 文字を超えています。ベトナムの多くのドメイン名プロバイダーでは、キー文字列を引用符で囲まれた 2 つのセグメントに分割するか、値ボックスに貼り付けるときに余分なスペースを削除する必要があります。
- プライベート メール サーバーの逆引き DNS レコード (PTR) 同期がありません: 独自の電子メール ホスティングまたは VPS サーバーを運用している企業が、HELO/EHLO グリーティングのホスト名 (Hostname) と一致する PTR 逆解決レコードを宣言せずにメールを送信すると、国際スパム対策フィルターによって信頼ポイントが大幅に減点されます。
- 間違った文字をコピーする
-all送信フローが十分に制御されていない場合: キャラクター-all(ハード フェイル) は、リスト外のすべての IP の絶対的な拒否を命令します。~all(ソフト フェイル) は、DMARC が疑問をよりスムーズに処理できるように疑問をマークするのに役立ちます。従業員が出張中で、まだ追加されていないセカンダリ サーバー経由でメールを送信する場合、-all重要な仕事のメッセージを誤ってブロックしてしまいます。
会社の電子メールが適切かどうかを 3 分で簡単にチェックする方法
DNS 管理ページで設定を完了し、レコードが更新されるまで約 15 ~ 30 分待ったら、推測する必要はなく、以下の 3 つの簡単な手順ですぐに自分で確認できます。ビジネスが計画されている場合 電子メール システムを新しいプラットフォームに変換する、この受け入れステップは、使用のために担当者に引き渡す前にさらに必須です。
- 実際の PDF を添付したメールを個人の Gmail 受信箱に送信します。 空白の「テスト」行を単に送信しないでください。空白のメッセージと、従業員の署名、Web サイトのリンク、引用符の添付ファイルが含まれるメッセージとでは、スパム フィルターのスコアが異なります。
- メール受信インターフェースの「オリジナルを表示」セクションを開きます。 上部の概要表を確認してください。 3行すべて
SPF,DKIMそしてDMARCテキストを表示する必要がありますPASS会社の正しいドメイン名を含めてください。何かの行に次のように書かれている場合FAILまたはSOFTFAIL、すぐにもう一度確認するためにバッチの送信を停止してください。 - ブラックリスト検索ツールで IP およびドメイン レピュテーション スコアを確認します。 メール サーバーの IP アドレスが国際警告リスト (スパムハウスやバラクーダなど) に載っていないことを確認してください。以前に IP が汚染されていたことが判明した場合は、電子メール サービス プロバイダーに連絡して、クリーンな IP 範囲に変更するか、信頼できる中間 SMTP ポートを介してメールをルーティングする必要があります。
SPF、DKIM、DMARC の構成に関するよくある質問への回答
v=spf1... DNS 上に存在する場合は、クラスターを挿入します include:ten-mien-nha-cung-cap またはストリップ ip4: クラスタ直前の請求書ソフトウェアの ~all。送信サーバーの合計数が DNS ルックアップ 10 を超える場合は、請求書送信フローを別のサブドメイン (例: @thongbao.tencongty.vn).p=none 最初の 1 ~ 2 週間は、XML レポートを読んで、内部ソフトウェアの構成が間違っていないかどうかを確認します。すべての有効な送信ストリームが PASS を通過したことを確認した後、アップグレードされます。 p=quarantine (奇妙なメールをスパムとして隔離し)、最終的に特定のレベルにロックします。 p=reject 偽のブランド メッセージを 100% ブロックします。