


550 5.7.26。这些情况90%的根本原因在于新域名只指向MX记录接收邮件,却忘记了这一步 配置 SPF、DKIM 和 DMARC 记录 在 DNS 系统上。
以前,只需创建一个邮箱帐户并指向 MX 记录,销售人员就可以正常收发电子邮件。但在过去的几年里,故事已经完全不同了。
由于谷歌、雅虎和微软加强了反垃圾邮件和商业冒充诈骗的力度,任何缺乏有效身份验证签名的域名都会被标记为“身份不明的发件人”。本文总结了正确的测试流程,并设置了我们技术团队的一组3个认证记录 宝山传媒 (Bao Son Media) 正在直接部署到越南的中小企业和 B2B 企业。
尽管购买了自己的域名,但仍有四起事件导致企业电子邮件陷入垃圾邮件
宝山的技术团队在为河内的进出口公司、工业材料制造商或私人诊所处理问题时,经常遇到以下四种情况:
缺乏声明
将 SPF、DKIM 或 DMARC 完全留空
网页设计者或老管理员在交接域名时指向MX记录。客户的邮件接收系统不知道哪个服务器有权代表您的公司发送邮件,因此默认情况下它将报价直接推送到垃圾邮件文件夹。
重复记录
在同一域名上声明两条 SPF TXT 行
许多企业将公司电子邮件与发票软件或新闻通讯发送工具结合使用,因此 IT 人员创建了一条线路 v=spf1... 第二个是 DNS。根据技术标准,两条或两条以上SPF记录的存在将导致两条记录立即失效。
超过查找阈值
SPF 记录超过 10 个 DNS 查询
每个命令 include: 在SPF记录中,内部有很多层嵌套的IP地址。当总查找次数超过10次时,接收服务器报错 PermError 并拒绝验证这封信的真实性,尽管语法乍一看似乎是正确的。
内部篡改
冒充者发送的欺诈发票
当域名尚未开启 DMARC 策略或刚刚设置为松散跟踪模式时,不良行为者可以构建服务器来伪造帐户地址,并向您的合作伙伴发送更改付款帐号的通知,而接收系统不会发出任何警告。
正确理解SPF、DKIM、DMARC在实际操作中的作用
如果用最简单的商业语言来解释,向合作伙伴发送报价电子邮件就像发送一组带有公司印章的机密文件。为了让合作伙伴的办公室能够开放接收文件并将其放在主管的办公桌上,您的域名需要有以下三层通关纸:
SPF记录:公司授权发送邮件的服务器列表
SPF(发件人策略框架)是放置在域 DNS 上的 TXT 文本记录,准确列出允许哪些 IP 地址或服务服务器发送扩展名为 @tencongty.vn。例如,如果您正在使用 Google Workspace 企业电子邮件 使用用于电子发票的附加会计软件,这两个发送源必须合并到一个标准 SPF 线路中。
DKIM 记录:混合密封可防止消息内容被修改
DKIM(域密钥识别邮件)将根据发送服务器上的密钥生成的加密签名附加到每封外发电子邮件。接收服务器会将该签名与您在 DNS 上发布的公钥进行比较。只要报价内容、银行帐号或附件在传输线路上被某人篡改,签名就会立即失去匹配,信件就会被封锁。
DMARC 记录:检测到模拟消息时要处理的规则
有 SPF 和 DKIM,但如果没有 DMARC,收件人服务器仍然对如何处理冒充您品牌的邮件感到困惑。 DMARC 充当发出明确命令的看门人:如果消息既与实际发送域不匹配且未通过身份验证检查,则只需遵循 (none),直接推入垃圾邮件(quarantine),或者在门口直接拒绝(reject)并将报告发送至管理员邮箱。
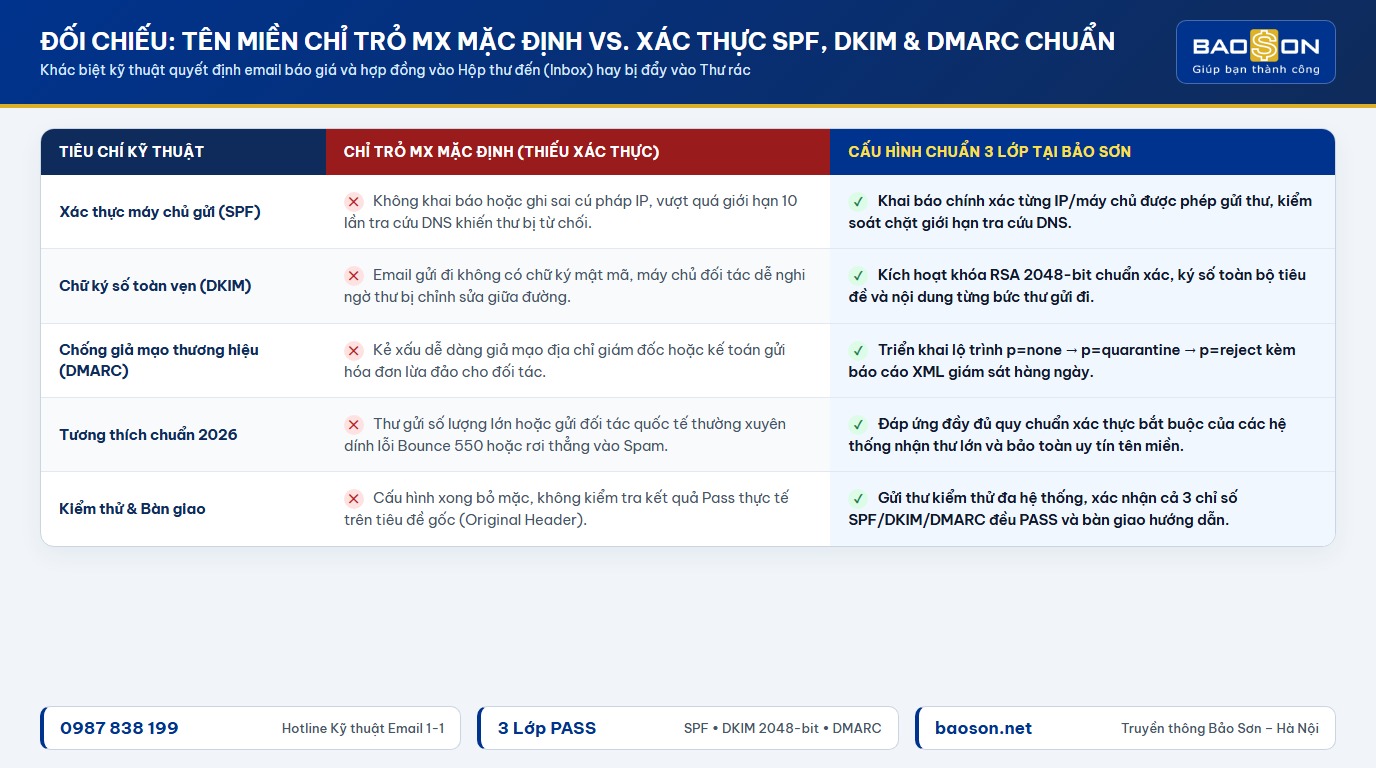
正确配置 SPF、DKIM 和 DMARC 记录的五步流程
业务是否在平台上运营 微软365、Google Workspace 或系统 商业电子邮件托管 直接在专用服务器上运行,正确的设置过程必须始终遵循以下五个步骤,以避免日常邮件流中断。
| 阶段 | DNS 上的配置类别 | 宝山(Bao Son)控制标准 |
|---|---|---|
| 第一步 | 清点所有使用公司域名扩展的邮件来源 | 列出所有员工邮箱、网站联系表、电子发票软件和客户服务工具 |
| 第二步 | 在域根包含并发布一条 SPF TXT 记录 (@) |
使用紧凑语法,将 DNS 查找总数保持在 10 以下,并以 ~all 审查期间 |
| 第三步 | 在邮件管理页面中生成标准的 2048 位 DKIM 密钥并指向 DNS 记录 | 为选择器提供正确的名称(例如 google._domainkey 或者 default._domainkey),确认激活按钮为绿色 |
| 第四步 | 创建 TXT 记录于 _dmarc 从政策入手 p=none |
收集 7-14 天的 XML 报告,以确保您在升级之前不会错过有效的发送服务器 p=quarantine 或者 p=reject |
| 第五步 | 根头和PTR(反向DNS)记录同步的实际测试 | 发送测试邮件到您的个人邮箱,查看原始邮件部分,确认SPF、DKIM、DMARC三个指标全部满足状态。 PASS |
为了帮助您在打开域名 DNS 管理面板时轻松直观地看到实际结构,下面是使用 Google Workspace 并结合从私人网络服务器发送通知的企业的标准记录示例集:
v=spf1 ip4:103.166.184.37 包括:_spf.google.com ~全部
2. DKIM 记录(类型:TXT | 主机:google._domainkey)
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA…
3. DMARC记录(类型:TXT | 主机:_dmarc)
v=DMARC1; p=检疫; %=100; rua=mailto:baocao-dmarc@tencongty.vn; sp=检疫; aspf=r; adkim=r
一个小但经常被忽视的细节:当公司网站有一个联系表单,通过 WordPress 的默认邮件功能向主管的电子邮件发送通知时,网络服务器也充当带有您域名的发件人。如果没有声明数据包的IP地址 高速托管 输入上面的 SPF 行或切换网站形式通过真实的 SMTP 端口发送,从网络发送的客户报价信很容易落入您自己的垃圾箱。

系统工程师宝山(Bao Son)支持基础设施测试,30分钟内安全传输所有网站/电子邮件数据,无需中断操作。
四个愚蠢的错误导致配置完成但电子邮件仍然被退回
很多人在网上找文档将每一行记录粘贴到DNS中,查看在线工具并看到所有绿色报告,但第二天早上将合同发送给合作伙伴时,邮件仍然被退回。从宝山的实际故障排除来看,往往是四个肉眼难以察觉的技术错误造成的:
- 打开 DMARC 按钮
p=reject第一天: 如果您尚未检查所有代表公司发送邮件的第三方软件(例如CRM软件、进销存软件、网站表格),请立即下订单p=reject导致所有发送给客户的电子发票在到达邮箱之前就被合作伙伴服务器直接删除。 - 忘记剪切旧 DNS 表上的 2048 位 DKIM 密钥字符串: 2048位密钥长度约为400个字符,超过了传统DNS协议单个字符串255个字符的限制。越南的许多域名提供商要求将密钥字符串分成用引号括起来的两个部分,或者在粘贴到值框中时删除多余的空格。
- 私人邮件服务器缺少反向 DNS 记录 (PTR) 同步: 如果运营自己的电子邮件托管或 VPS 服务器的企业在发送邮件时未声明与 HELO/EHLO 问候语中的主机名(Hostname)相匹配的 PTR 反向解析记录,国际反垃圾邮件过滤器将严重扣除信任分。
- 复制错误的字符
-all当发送流量控制不够时: 人物-all(硬故障)命令绝对拒绝列表之外的所有 IP,同时~all(软失败)有助于标记疑问,以便 DMARC 可以更顺利地处理它们。如果员工出差,通过尚未添加的辅助服务器发送邮件,-all会错误地屏蔽重要的工作消息。
如何在三分钟内快速检查你的公司电子邮件是否干净
在DNS管理页面完成配置后,等待大约15-30分钟记录更新,您无需猜测,只需通过以下三个简单步骤即可立即自行检查。如果您的企业正在规划 将电子邮件系统转换为新平台,在交给人员使用之前,这个验收步骤更是强制性的。
- 将包含实际 PDF 附件的电子邮件发送到个人 Gmail 收件箱: 不要只发送空白的“测试”行,因为垃圾邮件过滤器对空白邮件和包含员工签名、网站链接和报价附件的邮件的评分不同。
- 打开邮件接收界面中的“显示原件”部分: 观察顶部的汇总表。所有三行
SPF,DKIM和DMARC必须显示文字PASS包括您公司的正确域名。如果有任何一行说FAIL或者SOFTFAIL,请立即停止发送该批次再次检查。 - 在黑名单查找工具上检查 IP 和域信誉分数: 确保邮件服务器 IP 地址不在国际警告列表(例如 Spamhaus 或 Barracuda)中。如果您发现您的 IP 之前已被污染,则需要联系您的电子邮件服务提供商以更改为干净的 IP 范围或通过信誉良好的中间 SMTP 端口路由邮件。
有关 SPF、DKIM 和 DMARC 配置的常见问题解答
v=spf1... 存在于 DNS 上,插入集群 include:ten-mien-nha-cung-cap 或剥离 ip4: 集群之前的发票软件 ~all。如果发送服务器总数超过 10 个 DNS 查找,建议将发票发送流分离到单独的子域(例如 @thongbao.tencongty.vn).p=none 在前 1 到 2 周内,阅读 XML 报告以查看是否有任何内部软件配置错误。确认所有有效发送流都通过PASS后,进行升级 p=quarantine (将奇怪的电子邮件隔离为垃圾邮件)并最终将其锁定到一定水平 p=reject 100% 拦截虚假品牌信息。