


550 5.7.26. 이러한 경우의 90%의 근본 원인은 새 도메인 이름이 메일을 수신하기 위해 MX 레코드만 가리키고 단계를 잊어버린다는 사실에 있습니다. SPF, DKIM 및 DMARC 레코드 구성 DNS 시스템에서.
이전에는 영업 직원이 이메일을 정상적으로 보내고 받을 수 있도록 사서함 계정을 만들고 MX 레코드를 지정하기만 하면 됩니다. 그러나 지난 몇 년 동안 이야기는 완전히 달라졌습니다.
Google, Yahoo 및 Microsoft는 스팸 방지 및 비즈니스 사칭 사기를 강화했기 때문에 유효한 인증 서명이 없는 모든 도메인 이름은 "확인되지 않은 발신자"로 표시됩니다. 이 문서에서는 올바른 테스트 프로세스를 요약하고 당사 기술팀이 제공하는 3가지 인증 기록 세트를 설정합니다. 바오선 미디어 (Bao Son Media) 베트남의 SME 및 B2B 기업에 직접 배치되고 있습니다.
자체 도메인 이름을 구매했음에도 불구하고 회사 이메일이 스팸으로 분류되는 4건의 사건
하노이 소재 수출입업체, 산업자재 제조업체, 개인병원 등의 문제를 처리할 때 바오선(바오손)의 기술팀은 종종 다음과 같은 4가지 상황에 반복적으로 직면합니다.
선언의 부족
SPF, DKIM 또는 DMARC를 완전히 비워 두세요.
웹디자이너나 예전 관리자가 도메인 이름을 넘겨줄 때 MX 레코드를 가리킨다. 고객의 메일 수신 시스템은 어느 서버가 귀하의 회사를 대신하여 메일을 보낼 권한이 있는지 알지 못하므로 기본적으로 견적을 스팸 폴더로 바로 푸시합니다.
중복 기록
동일한 도메인 이름에 두 개의 SPF TXT 라인을 선언하십시오.
많은 기업에서 인보이스 발행 소프트웨어 또는 뉴스레터 전송 도구와 함께 회사 이메일을 사용하므로 IT 직원이 라인을 만듭니다. v=spf1... DNS에서 두 번째. 기술 표준에 따르면 두 개 이상의 SPF 레코드가 있으면 둘 다 즉시 무효화됩니다.
조회 임계값 초과
SPF 레코드가 10개의 DNS 쿼리를 초과합니다.
모든 명령 include: SPF 레코드에는 내부에 IP 주소의 중첩된 레이어가 많이 있습니다. 총 조회 횟수가 10회를 초과하면 수신자 서버에서 오류를 보고합니다. PermError 언뜻보기에는 구문이 정확해 보였지만 편지 인증을 거부했습니다.
내부 변조
사칭자가 보낸 허위 청구서
도메인 이름이 DMARC 정책을 활성화하지 않았거나 느슨한 추적 모드로 설정된 경우, 악의적인 행위자는 서버를 구축하여 계정 주소를 위조하고 수신 시스템의 경고 없이 파트너에게 결제 계좌 번호 변경 알림을 보낼 수 있습니다.
실제 운영에서 SPF, DKIM, DMARC의 역할을 정확하게 이해
가장 쉬운 비즈니스 언어로 설명하면 파트너에게 견적 이메일을 보내는 것은 회사 직인이 찍힌 기밀 문서 세트를 보내는 것과 같습니다. 파트너 사무실을 열고 문서를 받아 책임자의 책상에 올려놓으려면 도메인 이름에 아래 세 겹의 통관 서류가 있어야 합니다.
SPF 레코드: 회사에서 메일을 보낼 수 있도록 라이선스를 부여한 서버 목록
SPF(발신자 정책 프레임워크)는 도메인 DNS에 배치된 TXT 텍스트 레코드로, 확장자가 포함된 메일을 보낼 수 있는 IP 주소 또는 서비스 서버를 정확하게 나열합니다. @tencongty.vn. 예를 들어, 다음을 사용하는 경우 Google Workspace 비즈니스 이메일 전자 송장 발행을 위한 추가 회계 소프트웨어를 사용하면 이러한 두 전송 소스를 하나의 표준 SPF 라인으로 병합해야 합니다.
DKIM 레코드: 하이브리드 씰로 메시지 내용 수정 방지
DKIM(DomainKeys Identified Mail)은 보내는 서버의 비밀 키에서 생성된 암호화 서명을 보내는 각 이메일에 첨부합니다. 수신 서버는 해당 서명을 DNS에 게시한 공개 키와 비교합니다. 견적 내용, 은행 계좌 번호 또는 첨부 파일이 전송 회선에서 누군가에 의해 변조되는 한, 서명은 즉시 일치를 잃고 편지는 차단됩니다.
DMARC 레코드: 사칭 메시지가 감지될 때 처리할 규칙
SPF와 DKIM이 있지만 DMARC가 없으면 수신 서버는 브랜드를 사칭하는 메시지를 처리하는 방법에 대해 여전히 혼란스러워합니다. DMARC는 최종 명령을 내리는 문지기 역할을 합니다. 메시지가 둘 다 실제 전송 도메인과 일치하지 않고 인증 확인에 실패하면 다음을 따르세요.none), 바로 스팸으로 이동됨(quarantine) 또는 게이트에서 완전히 거부합니다(reject) 보고서를 관리자 사서함으로 보냅니다.
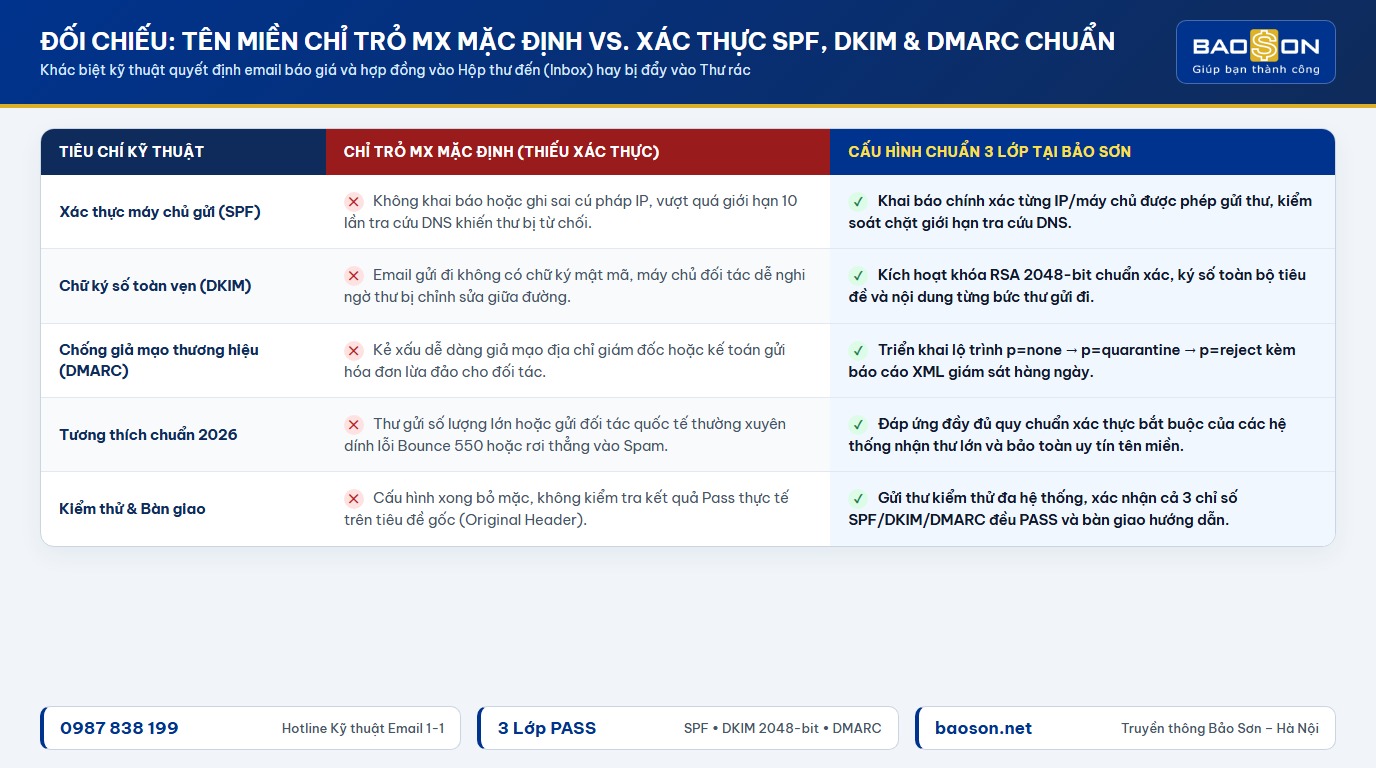
SPF, DKIM 및 DMARC 레코드를 올바르게 구성하기 위한 5단계 프로세스
사업이 플랫폼에서 운영되고 있는지 여부 마이크로소프트 365, Google Workspace 또는 시스템 비즈니스 이메일 호스팅 개인 서버에서 직접 실행하는 경우 일일 메일 흐름이 중단되지 않도록 올바른 설정 프로세스는 항상 아래 5단계를 따라야 합니다.
| 단계 | DNS의 구성 카테고리 | 바오선(Bao Son)의 관리기준 |
|---|---|---|
| 1단계 | 회사 도메인 이름 확장자를 사용하는 모든 메일링 소스의 목록을 작성하세요. | 모든 직원 사서함, 웹사이트 문의 양식, 전자 송장 소프트웨어 및 고객 관리 도구를 나열합니다. |
| 2단계 | 도메인 루트(@) |
간결한 구문을 사용하고 총 DNS 조회 수를 10 미만으로 유지하고 다음으로 끝납니다. ~all 검토 기간 동안 |
| 3단계 | 메일 관리 페이지에서 표준 2048비트 DKIM 키를 생성하고 DNS 레코드를 가리킵니다. | 선택기에 올바른 이름을 지정하십시오(예: google._domainkey 또는 default._domainkey) 활성화 버튼이 녹색인지 확인하세요. |
| 4단계 | TXT 레코드 생성 위치 _dmarc 정책으로 시작하기 p=none |
업그레이드하기 전에 유효한 전송 서버를 놓치지 않도록 7~14일 동안 XML 보고서를 수집하세요. p=quarantine 또는 p=reject |
| 5단계 | 루트 헤더와 PTR(Reverse DNS) 레코드 동기화에 대한 실습 테스트 | 개인 사서함으로 테스트 메시지를 보내고 원본 메시지 섹션을 확인하여 SPF, DKIM 및 DMARC의 세 가지 표시기가 모두 상태를 충족하는지 확인하세요. PASS |
도메인 DNS 관리 패널을 열 때 실제 구조를 쉽게 시각화할 수 있도록 다음은 개인 웹 서버에서 알림 전송과 결합하여 G Suite를 사용하는 비즈니스의 표준 레코드 샘플 세트입니다.
v=spf1 ip4:103.166.184.37 include:_spf.google.com ~all
2. DKIM 레코드(유형: TXT | 호스트: google._domainkey)
v=DKIM1; k=rsa; p=MIIBijANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA…
3. DMARC 레코드(유형: TXT | 호스트: _dmarc)
v=DMARC1; p=격리; PCT=100; rua=mailto:baocao-dmarc@tencongty.vn; sp=검역소; aspf=r; 아킴=r
작지만 종종 간과되는 세부 사항: 회사 웹사이트에 WordPress의 기본 메일 기능을 통해 이사의 이메일로 알림을 보내는 문의 양식이 있는 경우 웹 서버는 귀하의 도메인 이름을 사용하는 발신자 역할도 합니다. 패킷의 IP 주소를 선언하지 않은 경우 고속 호스팅 위의 SPF 라인을 입력하거나 웹사이트 양식을 전환하여 인증된 SMTP 포트를 통해 보내면 웹에서 보낸 고객 견적서는 쉽게 휴지통에 들어갈 수 있습니다.

시스템 엔지니어 바오선(Bao Son)은 인프라 테스트를 지원하고, 운영 중단 없이 모든 웹사이트/이메일 데이터를 30분 안에 안전하게 전송합니다.
네 가지 어리석은 오류로 인해 구성이 완료되었지만 이메일이 계속 반환되었습니다.
많은 사람들이 각 레코드 줄을 DNS에 붙여넣기 위해 온라인에서 문서를 찾고, 온라인 도구를 확인하고, 모든 녹색 보고서를 확인하지만, 다음날 아침 파트너에게 계약서를 보낼 때 메일은 여전히 반송됩니다. 바오선(Bao Son)의 실제 문제 해결 관점에서 보면 육안으로 감지하기 어려운 네 가지 기술적 오류로 인해 발생하는 경우가 많습니다.
- DMARC 버튼을 켜세요
p=reject첫날: 회사를 대신하여 메일을 발송하는 타사 소프트웨어(예: CRM 소프트웨어, 송장 발행 소프트웨어, 웹사이트 양식 등)를 모두 확인하지 않은 경우 즉시 주문하세요.p=reject고객에게 전송된 모든 전자 청구서는 사서함에 도달하기 전에 파트너 서버에서 직접 삭제됩니다. - 이전 DNS 테이블에서 2048비트 DKIM 키 문자열을 자르는 것을 잊었습니다. 2048비트 키의 길이는 약 400자로, 기존 DNS 프로토콜의 단일 문자열에 대한 255자 제한을 초과합니다. 베트남의 많은 도메인 이름 제공업체는 키 문자열을 따옴표로 묶은 두 세그먼트로 분리하거나 값 상자에 붙여넣을 때 추가 공백을 제거해야 합니다.
- 개인 메일 서버에 대한 역방향 DNS 레코드(PTR) 동기화 누락: 자체 이메일 호스팅이나 VPS 서버를 운영하는 기업이 HELO/EHLO 인사말의 호스트 이름(호스트 이름)과 일치하는 PTR 역방향 확인 레코드를 선언하지 않고 메일을 보내는 경우 국제 스팸 방지 필터는 신뢰 포인트를 심각하게 차감합니다.
- 잘못된 문자 복사
-all전송 흐름이 충분히 제어되지 않은 경우: 캐릭터-all(Hard Fail)은 목록 외부의 모든 IP에 대해 절대 거부를 명령하는 반면,~all(Soft Fail)은 DMARC가 의심을 보다 원활하게 처리할 수 있도록 의심을 표시하는 데 도움이 됩니다. 직원이 출장 중인데 아직 추가되지 않은 보조 서버를 통해 메일을 보내는 경우,-all실수로 중요한 업무 메시지를 차단하게 됩니다.
3분 안에 회사 이메일의 정확성을 빠르게 확인하는 방법
DNS 관리 페이지에서 구성을 완료하고 레코드가 업데이트될 때까지 약 15~30분 정도 기다린 후 추측할 필요 없이 아래의 간단한 3단계를 통해 즉시 직접 확인할 수 있습니다. 귀하의 사업이 계획 중이라면 이메일 시스템을 새로운 플랫폼으로 전환, 이 승인 단계는 직원에게 사용을 위해 넘겨주기 전에 훨씬 더 필수입니다.
- 실제 PDF 첨부 파일이 포함된 이메일을 개인 Gmail 받은 편지함으로 보냅니다. 빈 "테스트" 줄만 보내지 마십시오. 스팸 필터는 빈 메시지와 직원의 서명, 웹 사이트 링크 및 인용 첨부 파일이 포함된 메시지 사이에서 점수가 다르게 매겨지므로 빈 "테스트" 줄만 보내지 마십시오.
- 메일 수신 인터페이스에서 "원본 표시" 섹션을 엽니다. 상단의 요약표를 살펴보세요. 세 줄 모두
SPF,DKIM그리고DMARC텍스트가 표시되어야 함PASS회사의 올바른 도메인 이름을 포함하세요. 어떤 줄이라도 말한다면FAIL또는SOFTFAIL, 즉시 다시 확인하려면 일괄 전송을 중지하세요. - 블랙리스트 조회 도구에서 IP 및 도메인 평판 점수를 확인하세요. 메일 서버 IP 주소가 국제 경고 목록(예: Spamhaus 또는 Barracuda)에 있지 않은지 확인하세요. 이전에 IP가 오염된 것을 발견한 경우 이메일 서비스 제공업체에 문의하여 깨끗한 IP 범위로 변경하거나 평판이 좋은 중간 SMTP 포트를 통해 메일을 라우팅해야 합니다.
SPF, DKIM 및 DMARC 구성에 관해 자주 묻는 질문(FAQ)에 대한 답변
v=spf1... DNS에 존재하는 클러스터 삽입 include:ten-mien-nha-cung-cap 또는 스트립 ip4: 클러스터 바로 앞의 송장 소프트웨어 ~all. 총 전송 서버 수가 DNS 조회 10개를 초과하는 경우 인보이스 전송 흐름을 별도의 하위 도메인(예: @thongbao.tencongty.vn).p=none 처음 1~2주 동안 XML 보고서를 읽고 내부 소프트웨어가 잘못 구성되었는지 확인하세요. 모든 유효한 전송 스트림이 PASS를 통과했는지 확인한 후 업그레이드됩니다. p=quarantine (이상한 이메일을 스팸으로 격리하고) 최종적으로 특정 수준으로 잠급니다. p=reject 가짜 브랜드 메시지를 100% 차단합니다.